

Peran dan izin anggota
Bayangkan Anda menjalankan toko pakaian online "Lemari Hangat". Anda ingin pelanggan yang sudah mendaftar bisa menulis ulasan langsung pada produk. Namun, Anda ingin pelanggan bisa mengubah atau menghapus ulasan yang mereka tulis sendiri, tetapi tidak bisa menyentuh ulasan yang ditulis orang lain. Kumpulan izin yang menentukan "apa yang bisa dilihat dan ditulis oleh setiap anggota yang mendaftar" seperti ini adalah ServiceUserRole (kumpulan izin yang diberikan kepada anggota yang mendaftar).
ServiceUserRole berlaku untuk anggota yang mendaftar, yaitu ServiceUser (pelanggan yang mendaftar langsung ke layanan Anda). Alih-alih menetapkan izin satu per satu untuk setiap anggota, caranya adalah membuat sekali kumpulan izin "dapat menulis ulasan" lalu menyematkannya ke anggota.
Di halaman ini, Anda pertama-tama melihat apa itu ServiceUserRole dan bagaimana ia berbeda dari izin tim pengelola, lalu langsung membuat peran di "Lemari Hangat" yang memungkinkan anggota menulis ulasan dan hanya mengubah ulasannya sendiri.
Peran anggota berbeda dari peran tim pengelola
WEEGLOO memiliki dua jenis kumpulan izin. Karena mudah tertukar, perbedaannya kita batasi dulu.
- SpaceRole adalah izin yang diberikan kepada tim pengelola. Ini adalah izin bagi orang-orang yang mendaftarkan produk dan mengelola situs, dan dibahas di Peran dan izin.
- ServiceUserRole adalah izin yang diberikan kepada anggota yang mendaftar. Ini menentukan apa yang bisa dilihat dan ditulis oleh pelanggan yang mendaftar langsung ke situs toko pakaian melalui akun sosial.
Singkatnya, SpaceRole adalah izin "orang yang menjalankan toko", dan ServiceUserRole adalah izin "pelanggan yang datang ke toko". Keduanya adalah peran yang sepenuhnya berbeda, sehingga peran yang dibuat di satu sisi tidak berlaku di sisi lainnya. Halaman ini hanya membahas ServiceUserRole yang diberikan kepada anggota.
Cara membuat aturan sama dengan peran tim pengelola
Layar untuk membuat peran anggota bekerja dengan cara yang sama persis seperti layar untuk membuat peran tim pengelola. Layar pembuatan peran terbagi menjadi beberapa tab (Detail Role, Content Type, Content, Media, dan Script), dan pada setiap tab sumber daya Anda menambahkan aturan satu baris ke daftar Diizinkan dan daftar Ditolak. Satu baris aturan adalah kombinasi dari "tindakan apa, pada Content Type mana, pada apa yang dibuat oleh siapa, dan pada apa yang diberi Tag tertentu". Dan apa pun yang tidak dimasukkan ke daftar izinkan otomatis ditolak semuanya.
Cara kerja pembuat aturan (izinkan dan tolak, jenis tindakan, mempersempit cakupan) dibahas secara rinci di Peran dan izin. Di halaman ini, kita berfokus pada bagian terpenting dari izin anggota, yaitu "cara membuat anggota hanya menangani apa yang mereka buat sendiri".
Intinya adalah "hanya apa yang dibuat sendiri"
Saat membiarkan anggota menulis ulasan, hal yang paling sering diperlukan adalah membuat anggota hanya bisa mengubah dan menghapus ulasannya sendiri. Mereka tidak boleh bisa mengubah ulasan orang lain.
Pada satu baris aturan ada kolom untuk memilih pembuat. Ada tiga nilai yang bisa dipilih di sini.
| Nilai pembuat | Sasaran penerapan |
|---|---|
| Semua pengguna | Apa pun yang dibuat siapa saja, semuanya |
| Pengguna itu sendiri | Hanya apa yang dibuat sendiri oleh anggota tempat aturan itu berlaku |
| Pengguna tertentu | Hanya apa yang dibuat oleh satu orang yang ditentukan |
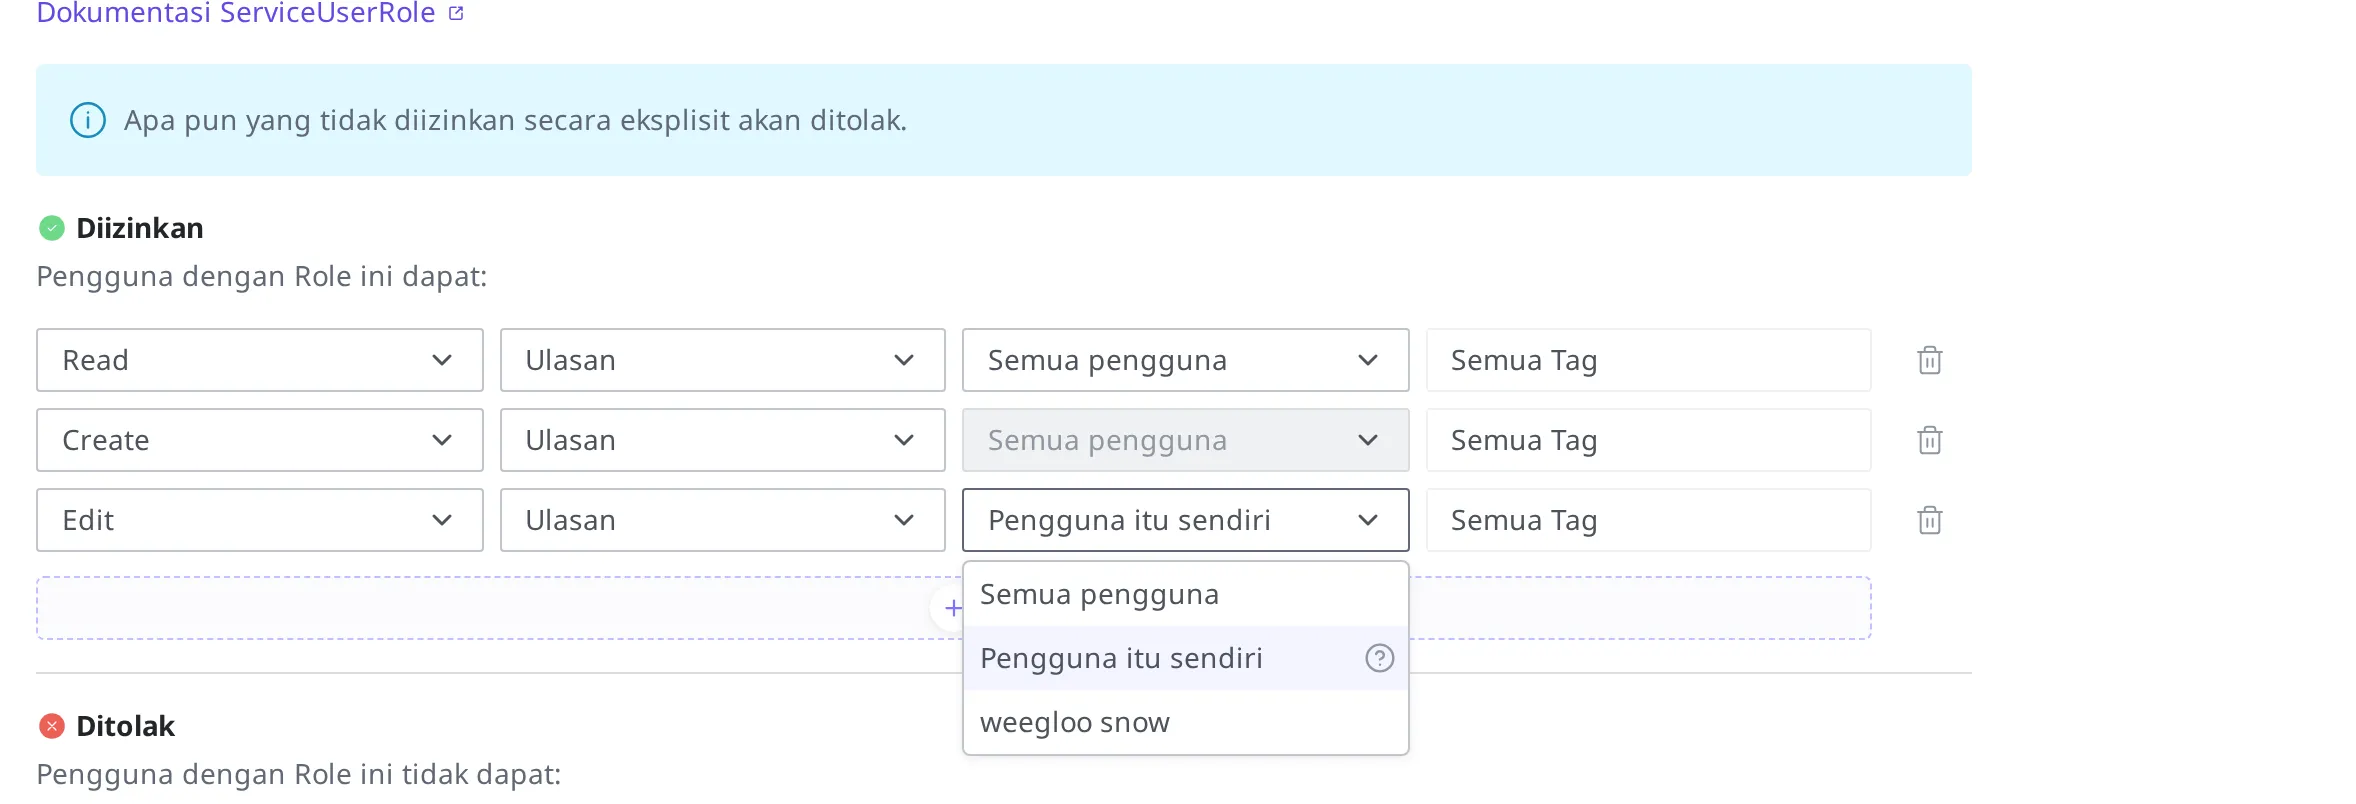
Jika Anda memilih Pengguna itu sendiri di sini, aturan itu berlaku per anggota hanya pada "apa yang saya buat". Meski ada banyak anggota yang menerima peran yang sama, bagi masing-masing yang menjadi sasaran hanyalah apa yang mereka buat sendiri.
Dalam contoh toko pakaian, jika Anda mengizinkan mengubah (Edit) dan menghapus (Delete) pada ulasan (Content) tetapi menetapkan pembuat ke Pengguna itu sendiri, anggota hanya bisa mengubah dan menghapus ulasannya sendiri. Ulasan yang ditulis orang lain tetap terlihat di daftar tetapi tidak bisa disentuh.
Apa saja yang bisa disentuh anggota ditentukan oleh peran ini. Jika pembuat tidak disetel ke Pengguna itu sendiri, tindakan itu berlaku juga pada tulisan orang lain, jadi jangan sampai Pengguna itu sendiri terlewat pada aturan mengubah dan menghapus.
Izin eksekusi Script
Peran anggota juga bisa memuat izin atas Script. Script adalah saluran backend yang dibuat tanpa kode server dan dipanggil oleh situs web (lihat Script). Namun, yang dibuka untuk anggota yang mendaftar hanyalah satu izin, yaitu Execute (eksekusi).
- Execute: Membuat anggota bisa memanggil (mengeksekusi) Script itu. Agar anggota bisa memanggil Script dari situs web, izin ini diperlukan.
Pengelolaan untuk membuat, mengubah, dan menghapus Script adalah tugas tim pengelola yang menggunakan studio konten, jadi pada peran anggota biasanya hanya dimasukkan Execute. Cara menentukan izin dengan aturan izinkan dan tolak itu sendiri sama dengan peran tim pengelola, dan layar untuk memasukkan izin Script sebagai aturan dibahas di Peran dan izin.
Membuat peran "Anggota Umum"
Sekarang mari kita buat peran "Anggota Umum" yang akan diberikan kepada anggota yang baru mendaftar di "Lemari Hangat". Peran ini akan membuat ulasan (Content) bisa dibaca semuanya (Read), bisa ditulis baru (Create), dan ulasan yang ditulis sendiri bisa diubah (Edit, pembuat = Pengguna itu sendiri).
Peran anggota dibuat di Roles di bawah ServiceLogin (pengaturan login tempat pelanggan mendaftar dan menggunakannya sendiri).
- Di menu kiri, buka Layanan lalu tekan ServiceLogin.
- Tekan Roles.
- Tekan tombol Buat di kanan atas untuk membuka layar pembuatan peran.
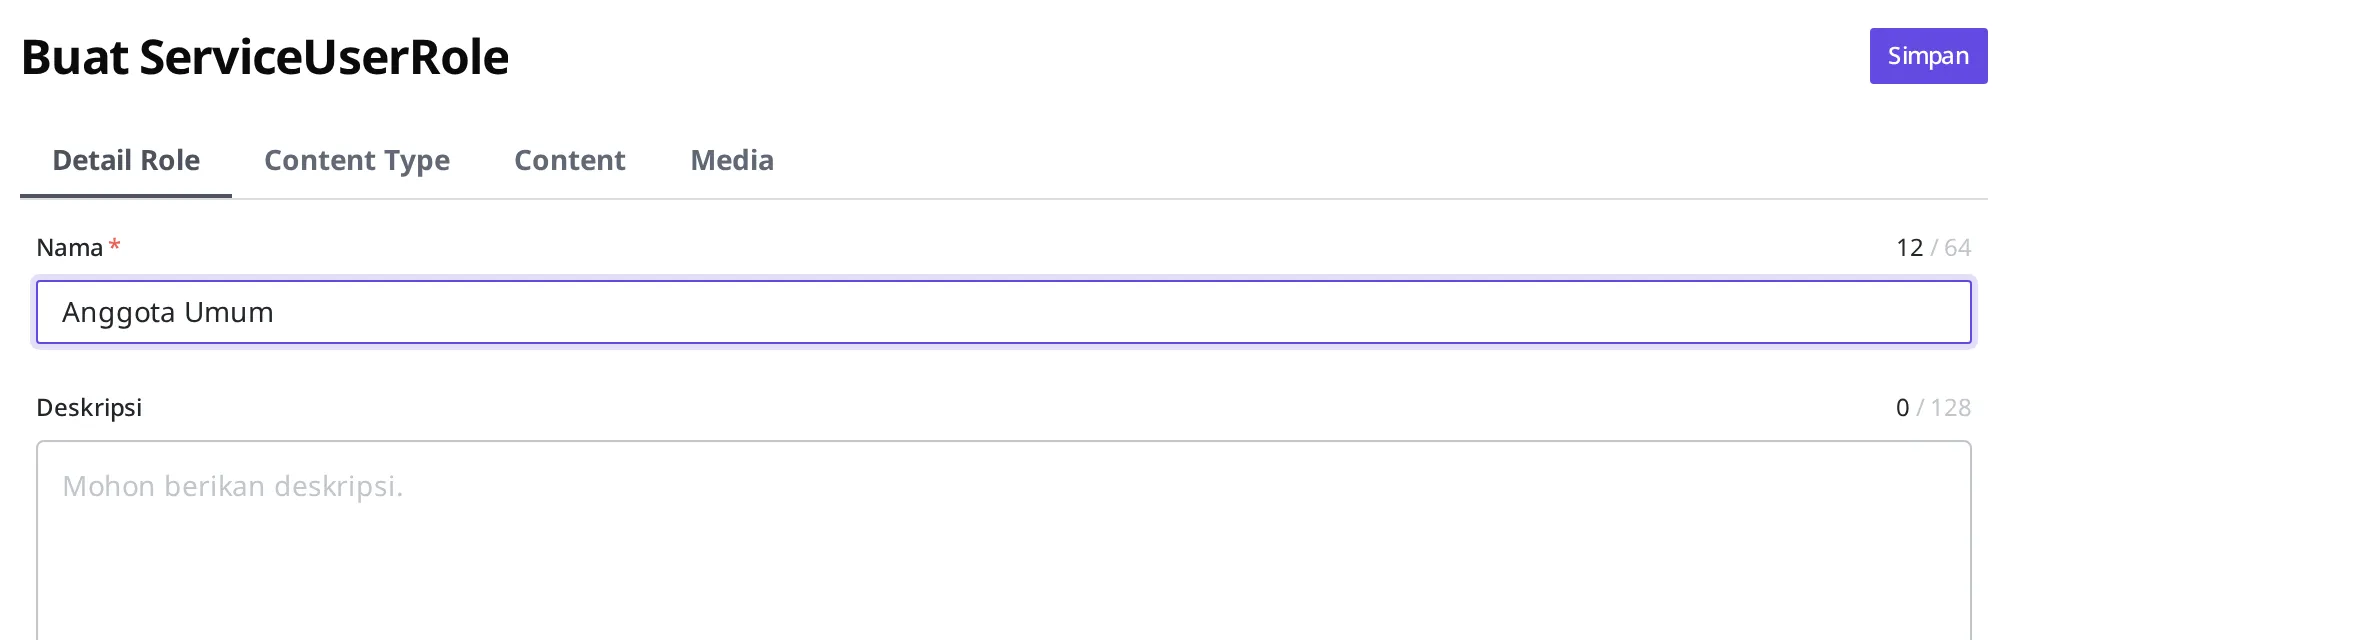
Saat layar pembuatan peran ("Buat ServiceUserRole") terbuka, tetapkan dulu namanya.
- Pada kolom nama di tab Detail Role, masukkan
Anggota Umum. Kolom deskripsi boleh dibiarkan kosong.
Berikutnya tentukan tindakan apa yang bisa dilakukan anggota pada ulasan (Content). Ulasan harus dibuat tersendiri sebagai Content Type (kerangka formulir ulasan) agar bisa dipilih dan diterapkan dengan jenis itu di aturan.
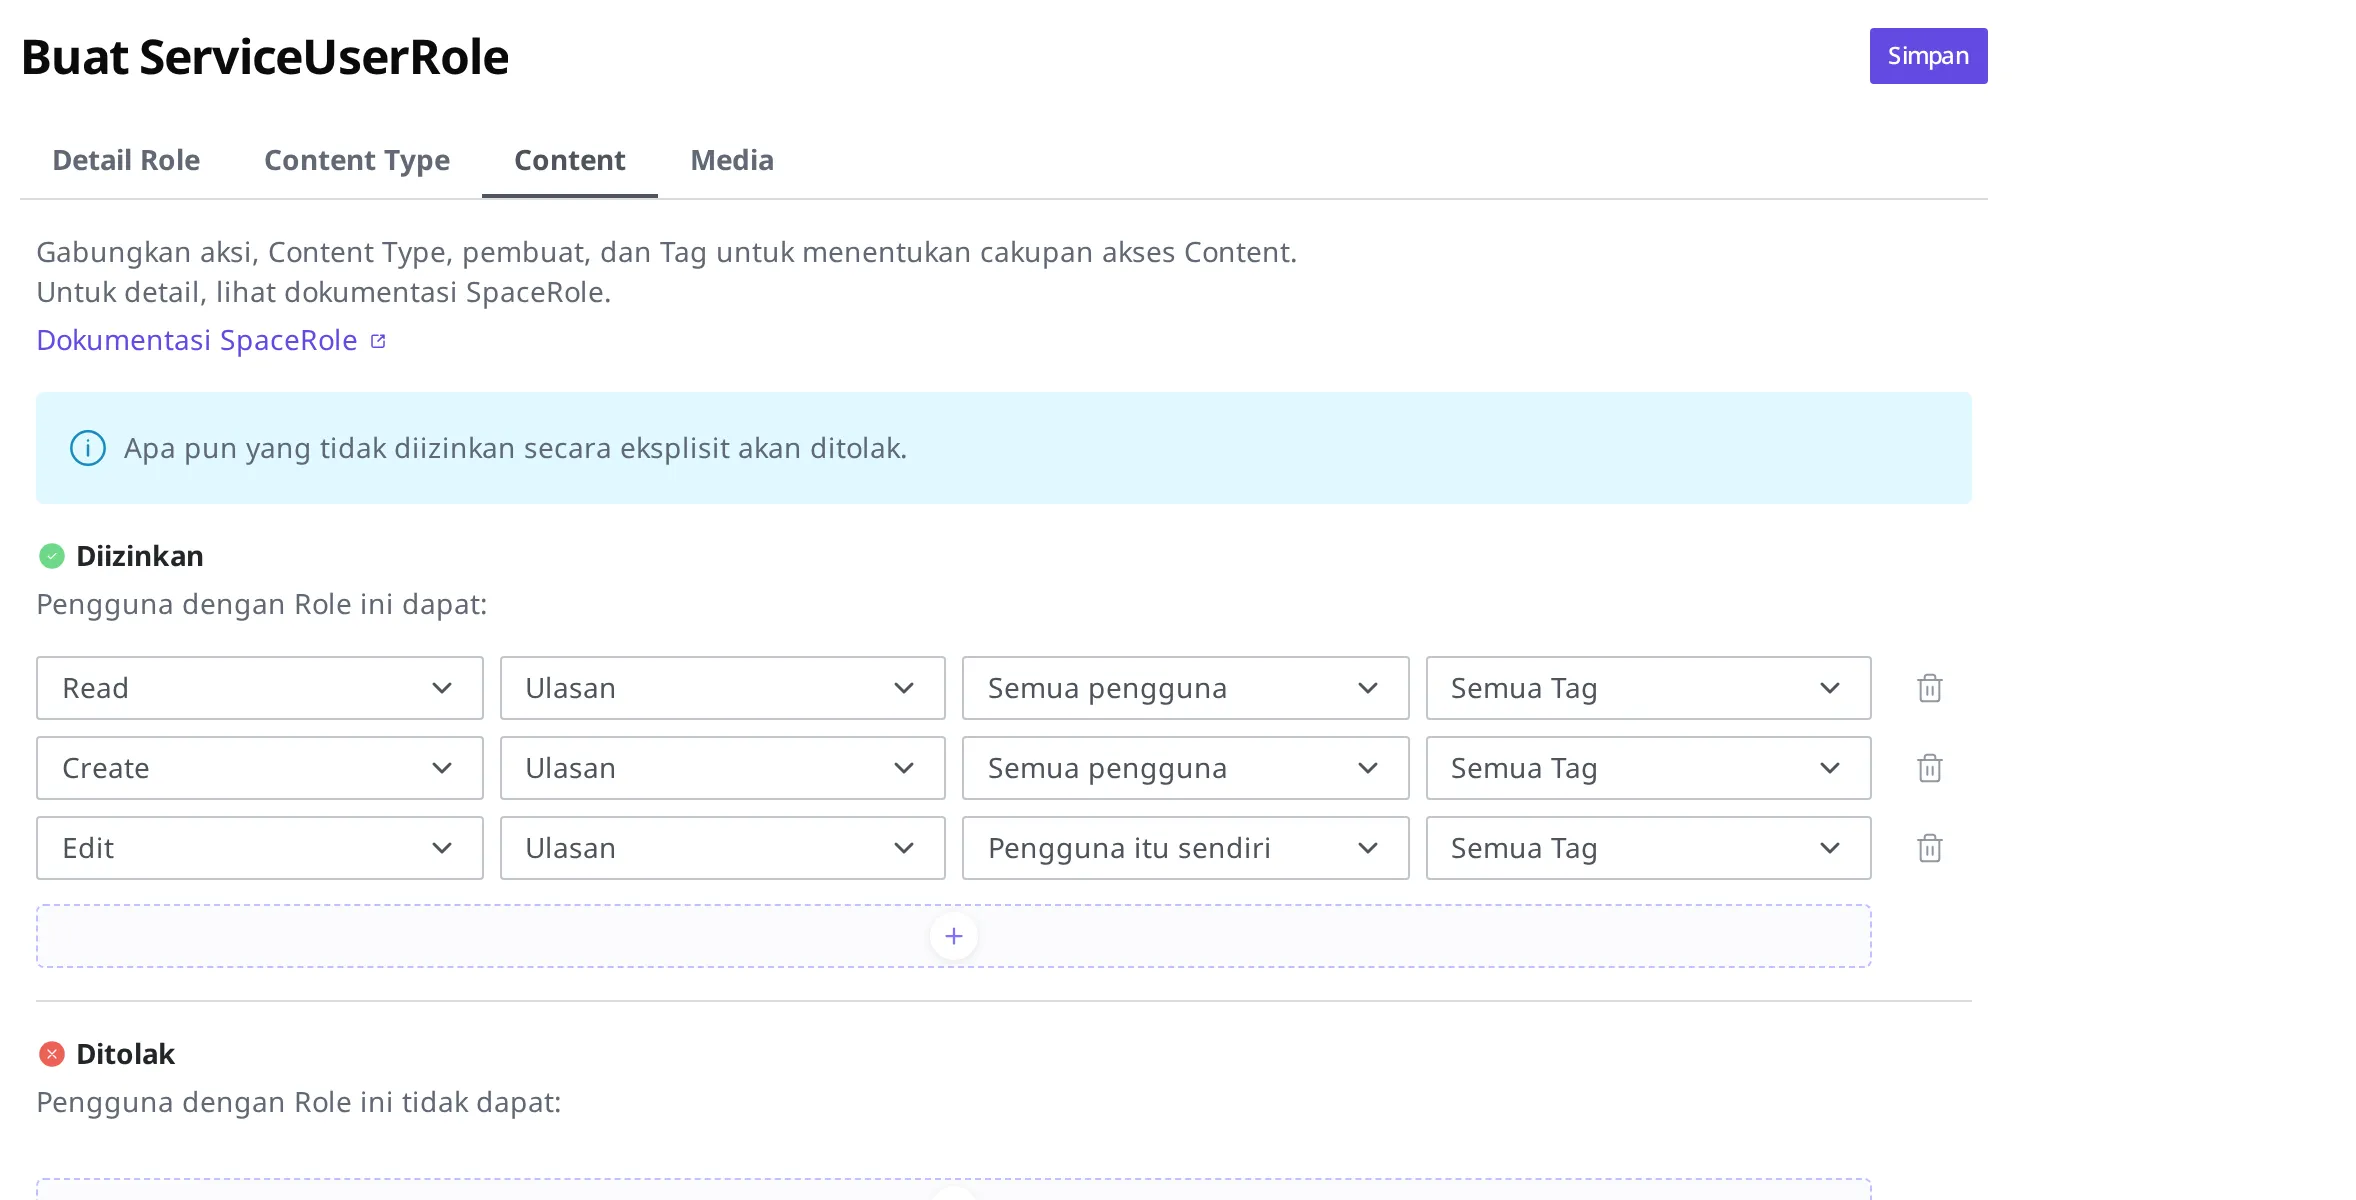
- Pindah ke tab Content. Akan terlihat daftar Diizinkan dan Ditolak bersama keterangan "Atur cakupan akses Content dengan mengombinasikan aksi, Content Type, pembuat, dan Tag".
- Tambahkan satu baris aturan dengan tombol + di bawah Diizinkan. Pilih tindakan sebagai Read, Content Type sebagai "Ulasan", dan biarkan pembuat tetap Semua pengguna. Dengan begini anggota bisa membaca semua ulasan.
- Dengan cara yang sama, tambahkan satu baris aturan lagi. Pilih tindakan sebagai Create, Content Type sebagai "Ulasan", dan biarkan pembuat tetap Semua pengguna. Dengan begini anggota bisa menulis ulasan baru.
- Tambahkan satu baris aturan lagi. Pilih tindakan sebagai Edit, Content Type sebagai "Ulasan", lalu ubah pembuat menjadi Pengguna itu sendiri. Dengan begini anggota hanya bisa mengubah ulasan yang ditulisnya sendiri.
- Tekan tombol Simpan di kanan atas.
Jika Anggota Umum muncul di daftar, berarti peran telah dibuat.
Untuk juga mengizinkan anggota menghapus ulasan, dengan cara yang sama tambahkan satu baris aturan dengan tindakan Delete, Content Type "Ulasan", dan pembuat sebagai Pengguna itu sendiri.
Menerapkan peran yang dibuat ke anggota
Membuat peran tidak otomatis menerapkannya ke anggota. Peran yang dibuat harus dihubungkan ke anggota agar berlaku.
Cara yang paling umum adalah menetapkan Anggota Umum yang baru dibuat sebagai Default Role dari Login anggota layanan. Dengan begitu peran ini otomatis tersemat ke semua anggota yang baru mendaftar.
Ada juga saat Anda ingin memberi izin berbeda hanya kepada anggota tertentu. Misalnya, jika Anda ingin memberi izin lebih luas kepada anggota istimewa, Anda bisa menetapkan peran berbeda secara tersendiri hanya untuk satu anggota itu (penimpaan per anggota). Layar untuk menetapkan peran kepada satu anggota dibahas di Mengelola anggota layanan.
Saat Anda ingin menempatkan anggota yang merapikan juga apa yang ditulis anggota lain, caranya sama. Buat satu peran lagi yang pembuat pada aturan menghapusnya disetel ke Semua pengguna, lalu tetapkan peran itu hanya kepada anggota yang Anda serahi tugas merapikan. Anggota yang baru mendaftar tetap menerima Anggota Umum sebagai Default Role, sehingga izin yang lebih luas hanya sampai kepada anggota yang ditetapkan secara tersendiri.
Apa yang dilakukan berikutnya
- Login anggota layanan: Menghubungkan peran yang dibuat sebagai Role default dan menyalakan login sosial.
- Peran dan izin: Membahas cara menentukan izin tim pengelola (tim) dengan pembuat aturan yang sama.
- Referensi API: Membahas spesifikasi teknis seperti format permintaan saat menangani langsung konten yang dilihat dan ditulis anggota dari dalam program.